

Tecnología
Conozca 9 errores de seguridad que son frecuentes y cómo evitarlos

Redacción: ESET
Comprar, transmitir contenido de video, administrar cuentas bancarias, socializar con amigos y familiares, compartir fotos, hacer seguimiento de nuestro estado físico e incluso hablar con especialistas médicos a través de una gama de aplicaciones innovadoras y fáciles de usar. Es posible a través de una variedad de dispositivos, desde una PC doméstica hasta tabletas, teléfonos inteligentes y dispositivos portátiles.
Un estudio estimó que en Reino Unido se pasan un promedio de cinco horas diarias en conexión a las pantallas, sin incluir el tiempo de trabajo. Además, encontró que las personas de 16 a 24 años pasan más de 2,500 horas al año solo en Instagram.
ESET, compañía líder en detección proactiva de amenazas, advierte que todo esto tiene implicaciones para la seguridad. A medida que aumenta el número de contraseñas, dispositivos y cuentas, nuestra capacidad para realizar un seguimiento de todos estos activos digitales disminuye.
En ocasiones terminamos recurriendo a soluciones rápidas pero poco seguras, como reutilizar contraseñas, lo cual solo empeora las cosas. Otros incluso pueden ignorar las advertencias de seguridad por completo sin que esto les importe.
«En el trabajo, el error humano es responsable de aproximadamente el 82% de todas las filtraciones de datos corporativos. Pero la misma complacencia y falta de conocimientos de seguridad también puede tener consecuencias en nuestra vida personal, poniendo en riesgo nuestros datos y dispositivos. Una investigación descubrió 24 mil millones de combinaciones robadas de nombre de usuario/contraseña circulando en los mercados clandestinos de la dark web en 2022. En resumen, debemos mejorar la gestión de los riesgos de seguridad, y eso comienza con la comprensión y mitigación de los impactos más comunes del error humano», comenta Martina Lopez, investigadora de Seguridad Informática de ESET Latinoamérica.
Los principales errores de seguridad digital a evitar, según ESET, son los siguientes:
- Hacer clic en enlaces y abrir archivos adjuntos en mensajes no solicitados: También conocidas como phishing, estas misivas pueden viajar por correo electrónico, mensajes de texto, redes sociales o servicios de mensajería como WhatsApp. Por lo general, falsificarán a un remitente legítimo como un banco y requerirán una respuesta urgente del destinatario. Estos mensajes generalmente conducirán a una descarga encubierta de malware, o de lo contrario buscarán que la potencial víctima entregue información personal confidencial y posiblemente financiera. Siempre mantenerse escéptico de los mensajes no solicitados y no hacer clic en enlaces ni abrir archivos adjuntos en ellos. Ante la duda, contactar por otro medio al remitente y consultar si el mensaje que se recibió es legítimo.
- Omitir actualizaciones: Mantener actualizada la computadora y el resto de los dispositivos que se utilizan es fundamental para la seguridad. A través de las actualizaciones los fabricantes lanzan parches para corregir una vulnerabilidad de seguridad específica que los cibercriminales aprovechan para atacar dispositivos y cuentas. Vale la pena tener activadas las actualizaciones automáticas para el sistema operativo, navegadores, aplicaciones y software instalado.
- Conectar dispositivos USB de terceros: Los medios extraíbles pueden no ser tan populares como lo fueron hace varios años. Después de todo, aumentó considerablemente el almacenamiento en la nube para transferir datos. Sin embargo, todavía puede ser un transmisor eficaz de malware si se conecta a una máquina. Para empezar, nunca conectar a un equipo una memoria USB que no sea de tu propiedad.
- Uso y reutilización de contraseñas débiles: Es uno de los errores de seguridad más comunes que cometen los usuarios. Las contraseñas débiles son cortas y fáciles de adivinar o descifrar para los cibercriminales. Con esta información, los atacantes intentarán secuestrar una cuenta en particular y cualquier otra con la que se compartan las mismas credenciales. Las contraseñas, o incluso mejor, las frases de contraseña, deben ser largas, seguras y únicas. Es clave utilizar un administrador de contraseñas para mantenerlas seguras.
- No activar la autenticación en dos pasos (2FA): Se utiliza para agregar una capa extra de seguridad aparte de las contraseñas. Con la autenticación en dos pasos se añade un segundo «factor», que puede ser desde un código SMS hasta un escaneo facial, que dificultará a los cibercriminales acceder a una cuenta por más que tengan la contraseña.
- No hacer una copia de seguridad (backup): Realizar copias de seguridad es otro de los hábitos de seguridad básicos y esenciales que muchos de usuarios descuidan. Eso puede causar problemas si los cibercriminales logran acceder y cifrar los datos, como es en el caso de una infección con ransomware. Hacer copias de seguridad de forma regular y mantener una de estas copias sin conexión a internet puede ser de gran ayuda ante cualquier pérdida accidental de datos.
- Usar y compartir dispositivos de trabajo para uso personal: La nueva era del trabajo remoto e híbrido significa que muchos de nosotros ahora pasamos más tiempo trabajando desde casa. Esto hace que sea más tentador usar el dispositivo corporativo para tareas personales, como realizar compras, descargas de Internet, juegos o contenido de plataformas de streaming. Esto podría poner en riesgo al empleador, ya que si un dispositivo se infecta con malware los cibercriminales pueden acceder a las redes y aplicaciones corporativas. Tratar de separar el trabajo y el juego utilizando los dispositivos corporativos solo para tareas laborales.
- Ser complaciente: Uno de los mayores desafíos con la seguridad es que es probable que los usuarios piensen que todo está bien, hasta que sea demasiado tarde. Se confía en las empresas con las que se intercambian datos y en los proveedores de tecnología cuyos productos se utilizan todos los días. Pero eso puede generar una falsa sensación de seguridad. Tomarse el tiempo para mirar la configuración de seguridad de los dispositivos y estar informado sobre los principales riesgos y cómo gestionarlos.
- No utilizar software de seguridad en todos los dispositivos: Muchos aprecian utilizar un software de seguridad de buena reputación. Pero, ¿cuántos lo han instalado en todos sus dispositivos? A menudo los smartphones y tablets están más expuestos a malware oculto en sitios web, en mensajes de phishing y en aplicaciones móviles. Las vidas digitales son cada vez más importantes y se deben proteger dando a la seguridad digital el tiempo y la atención que merece. Encontrar un proveedor en el se confíe y asegurarse de que todos los equipos y dispositivos estén protegidos.
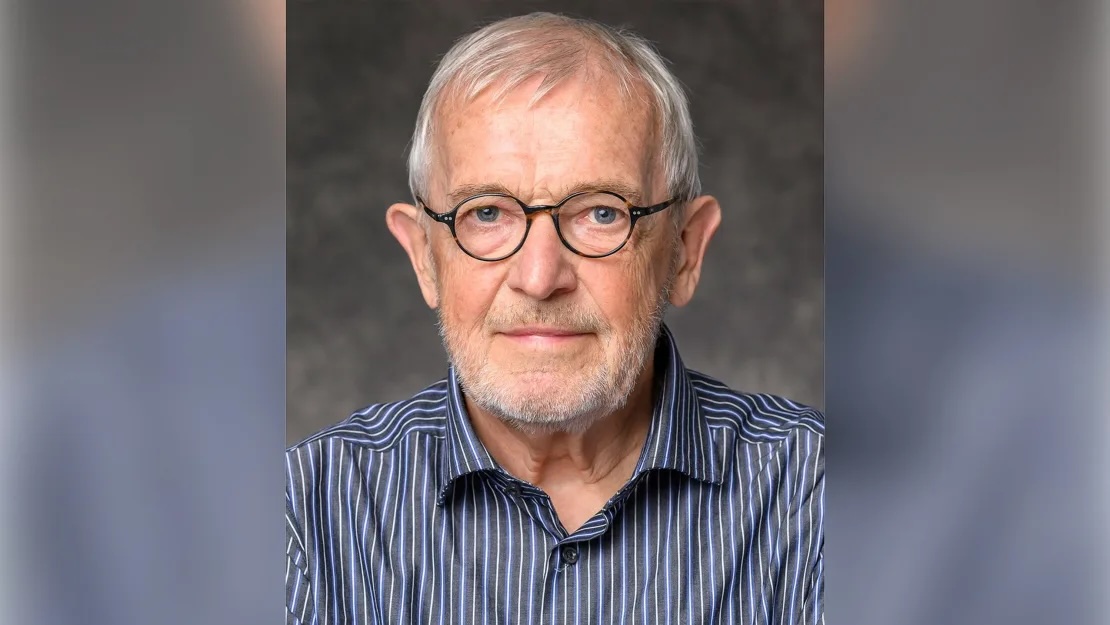
La Real Academia Sueca de Ciencias otorgó el Premio Nobel de Física 2026 a Francis Halzen por sus contribuciones decisivas al observatorio de neutrinos IceCube y por el descubrimiento de neutrinos de alta energía de origen astrofísico. El físico, de 82 años, nació en Bélgica, es ciudadano estadounidense y es profesor de la Universidad de Wisconsin-Madison, donde también dirige IceCube. Es el primer Nobel de Física entregado a una sola persona desde Georges Charpak, en 1992.
Halzen propuso usar el hielo del Polo Sur como detector. Los neutrinos, a veces llamados partículas fantasma, atraviesan la Tierra y el cuerpo humano casi sin dejar rastro e interactúan con la materia en casos muy raros. Cuando chocan con el hielo, producen un destello de luz. IceCube cubre un kilómetro cúbico de hielo glaciar y está equipado con sensores ópticos que registran esas señales. Así se puede saber de dónde vienen y bajo qué condiciones se formaron, en procesos que un telescopio convencional no alcanza a ver.
Presentó la idea a finales de los años ochenta, cuando pocos creían que funcionaría. La construcción del observatorio, financiado por la Fundación Nacional de Ciencias de Estados Unidos, terminó en 2011. Dos años después, el equipo anunció los primeros neutrinos de alta energía llegados desde fuera del sistema solar. Hoy la colaboración reúne a más de 400 científicos. El propio Halzen dijo que el premio reconoce a quienes se sumaron al proyecto al inicio, cuando el resultado era incierto.
“Su tenacidad y su visión científica abrieron el camino a un nuevo tipo de astronomía”, dijo Mark Pearce, presidente del Comité Nobel de Física. Eva Olsson, de la Academia, describió a los neutrinos como mensajeros que traen información del cosmos, de galaxias lejanas y de estrellas que explotan. Halzen admitió alivio: cada año, por estas fechas, pensaba en los colaboradores que merecían el reconocimiento. También dijo que tuvo suerte, porque al empezar casi nadie, ni él mismo, estaba seguro de que el experimento funcionaría.
El hallazgo abrió la astronomía de neutrinos, una vía para estudiar aceleradores naturales del universo, como los agujeros negros supermasivos, que producen partículas con energías imposibles de reproducir en la Tierra. IceCube espera los primeros datos de una actualización a finales de este año. Una ampliación, IceCube-Gen2, cubriría ocho kilómetros cúbicos y podría operar en 2033, con capacidad para detectar unos diez veces más neutrinos. Halzen advirtió que los resultados más importantes de este trabajo todavía están por verse.
Tecnología
Endesa destapa un presunto fraude eléctrico en 16 restaurantes de Barcelona con ayuda de la IA

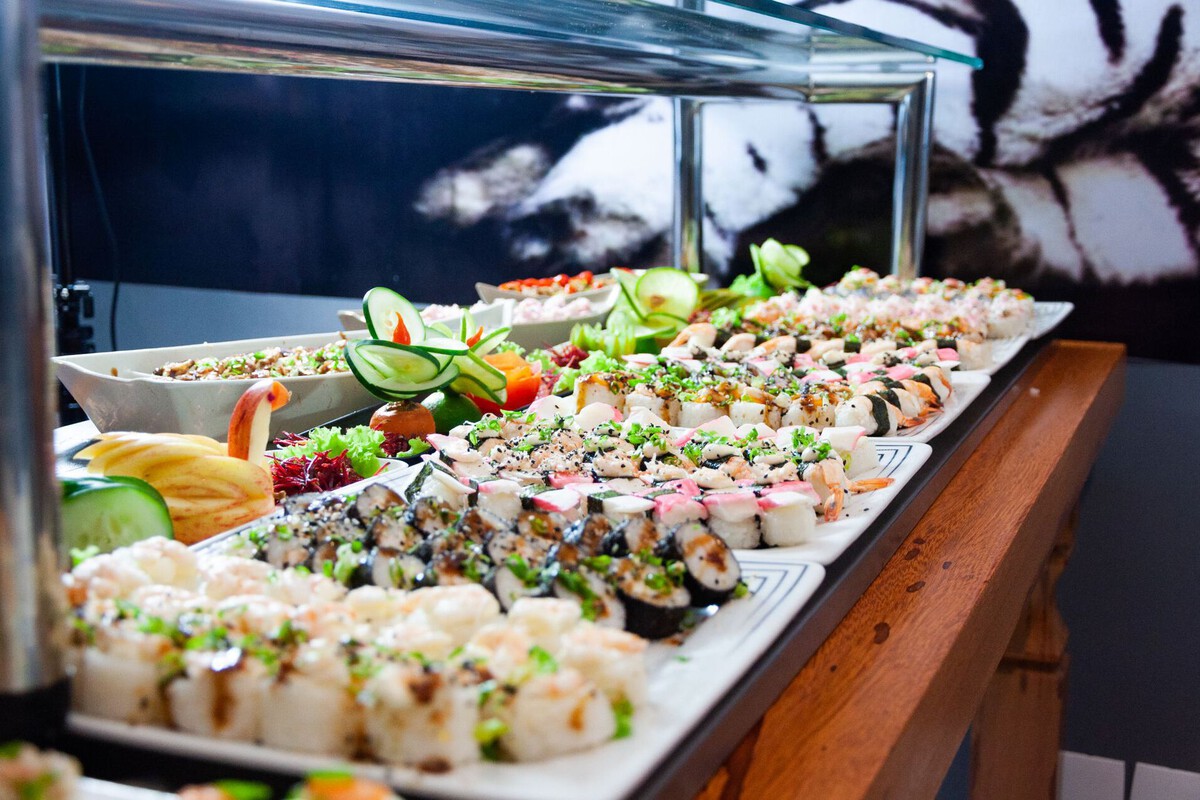
Endesa investigó a 16 restaurantes de Barcelona, varios de ellos buffets, después de que una inteligencia artificial cruzara el consumo eléctrico con el tamaño de los locales y la actividad que mostraban en redes. Los negocios habían pagado a influencers para promocionarse. En los videos se veían salones llenos. El consumo registrado, en cambio, era mucho menor al esperable. Semanas después, técnicos de la compañía inspeccionaron los locales y documentaron el presunto fraude.
La hipótesis de la investigación es que los locales estaban enganchados de forma ilegal al alumbrado público, sin un contrato que reflejara el gasto real. Cocinas industriales, campanas, cámaras de frío y aire acondicionado en espacios grandes y concurridos dejan una huella eléctrica alta. Si el contador marca poco, la diferencia salta. Fuentes de la Unidad contra el Fraude de Endesa resumieron el criterio así: si un sitio grande aparece abarrotado en redes y el contador marca poco, se activa la alerta.
La compañía usó un sistema propio que compara consumo, dimensiones y ocupación estimada. Según Endesa, su filial e-distribución aplica machine learning y deep learning para detectar anomalías, y en una de cada dos inspecciones encuentra un robo de energía, el doble que en 2017. Lo nuevo, en este caso, es el uso de videos públicos de Instagram para estimar cuánta gente había en el local. “Las redes son hoy lo que fue en el pasado la Guía del Ocio de Barcelona”, dijeron fuentes de esa unidad.
Engancharse al alumbrado público puede constituir un delito de defraudación de fluido eléctrico, previsto en el artículo 255 del Código Penal español. Si lo defraudado supera los 400 euros, la pena es multa de tres a 12 meses. Por debajo de esa cifra, de uno a tres meses. La normativa también permite suspender de forma cautelar el suministro. Una reforma de 2026 añadió un subtipo con prisión, pero solo para plantaciones de marihuana, no para restaurantes. La Fiscalía General del Estado criticó en su memoria de 2025 que, en el resto de casos, la sanción se quede en multa.
El caso sigue siendo presunto hasta que lo resuelvan las autoridades. No se han publicado cifras concretas de lo defraudado en estos 16 locales ni sanciones ya firmes. En el conjunto del país, la CNMC estima que este tipo de prácticas encarece la factura en unos 150 millones de euros. Endesa reporta que entre 2021 y 2025 recuperó más de 3.750 GWh y que en 2025 detectó 72.700 fraudes. El método de mirar redes también tiene límites: revisar videos públicos no es lo mismo que extraer datos de forma automatizada, una práctica restringida por las normas europeas de inteligencia artificial y por las condiciones de Instagram.
El auge de la inteligencia artificial (IA) generativa, capaz de producir textos similares a la escritura humana, ha impulsado la creación de múltiples herramientas destinadas a detectar si un escrito fue elaborado con esta tecnología. Sin embargo, la fiabilidad de estos sistemas continúa siendo objeto de análisis.
En Francia, uno de los fenómenos literarios de la temporada, el canadiense Thélyson Orélien, ha sido acusado de utilizar IA para escribir su primera novela, señalamiento que el autor desmiente.
Las acusaciones fueron realizadas por una cuenta anónima en redes sociales y se basan en los resultados de un programa de detección de IA.
¿Qué es un detector de IA?
El crecimiento de la IA generativa ha propiciado la aparición de decenas de herramientas en línea para intentar identificar textos creados mediante esta tecnología. La mayoría son de pago cuando se busca acceder a ellas de manera ilimitada y muchas están dirigidas al sector de la docencia y la investigación académica.
Las empresas que desarrollan estos sistemas emplean diferentes métodos para configurar sus herramientas. Sin embargo, todas tienen en común el análisis de amplias bases de datos que reúnen textos generados por modelos de IA y escritos elaborados por personas.
De acuerdo con varios trabajos publicados por investigadores, estos sistemas, que hace algunos años presentaban importantes deficiencias, han mejorado considerablemente su rendimiento.
¿En qué se basa la detección?
Para determinar si un texto pudo haber sido redactado por una IA, estas herramientas buscan identificar regularidades en la escritura, explica Thierry Poibeau, director de investigación en el CNRS y especialista en procesamiento automático del lenguaje.
Según el experto, los textos generados automáticamente pueden presentar determinados patrones o características lingüísticas, aunque señala que esto es cada vez menos evidente.
La empresa Pangram, fundada en 2023, utilizó uno de sus instrumentos para analizar dos fragmentos del libro de Thélyson Orélien, después de que una cuenta en X los sometiera a un análisis.
Pangram asegura que puede detectar textos generados por IA mediante el análisis de señales sutiles presentes en la escritura.
Poibeau menciona como ejemplo las construcciones ternarias o el uso de guiones largos, elementos que eran frecuentes en textos generados por IA debido a que las herramientas habían sido entrenadas con textos científicos y novelas estadounidenses, donde este tipo de construcciones aparecía con frecuencia.
¿Son fiables los detectores de IA?
Muchas de las herramientas disponibles en el mercado promocionan índices de fiabilidad superiores al 99 % para detectar textos generados mediante inteligencia artificial. Sin embargo, los resultados obtenidos no permiten afirmar con certeza que un texto haya sido elaborado con esta tecnología.
WinstonAI, uno de los principales sistemas del sector, creado en 2022, señala que su herramienta identifica textos «susceptibles de haber sido generados con IA».
Por su parte, Max Spero, director general y cofundador de Pangram, declaró al medio estadounidense The Atlantic en mayo de 2026 que su dispositivo nunca debería ser «el árbitro final», sino un punto de partida para realizar una investigación más exhaustiva.
Thierry Poibeau también advierte que estos sistemas enfrentan una realidad cambiante debido a que los modelos de IA evolucionan constantemente y buscan aproximarse cada vez más al lenguaje natural.
El especialista considera que identificar el uso de IA puede ser especialmente complejo en las novelas, debido a que una herramienta podría detectar características repetitivas en la escritura que, en realidad, formen parte del estilo propio de un escritor.


