

Nacionales
Ciberseguridad: Protéjase de los secuestradores de datos


Foto: Cortesía
Esta viernes 20 de mayo, el subgerente de Seguridad de la Información y Ciberseguridad en Banco CUSCATLAN, Carlos Aguiluz, explicó a través de una conferencia sobre el ‘secuestro de datos’, que es la traducción de ‘ransomware’ al español.
Aguiluz aseguró que esta modalidad de ciberataque consiste en un ‘software’ extorsivo: “Su finalidad es impedirle usar su dispositivo hasta que haya pagado un rescate”.
Estos ataques tienen tres pasos:
- El ‘software’ malicioso se introduce en un dispositivo
- ‘Secuestra’ archivos o incluso el sistema operativo, lo que hace que la víctima del ‘ransomware’ no pueda acceder a ciertas partes de su dispositivo
- El atacante pide una recompensa por ‘liberar’ los archivos o levantar los bloqueos
Cabe mencionar que esto no solo afecta a los usuarios individuales en casa, pues el ‘ransomware’ suele ser una modalidad recurrente para vulnerar a empresas, por el valor que pueden encontrar los ciberdelincuentes en los datos y en los sistemas.
Esto es lo que debes saber:
¿Qué es Ramsomware? Es un tipo de ataque informático que los ciberdelincuentes ejecutan habitualmente a través de un archivo adjunto en un correo electrónico. Si el usuario descarga el archivo en su equipo, este software malicioso toma el control del mismo, «secuestra» la información y la cifra, dejándola inaccesible.
Después, los atacantes piden un rescate económico al usuario o empresa, a cambio de restablecer el correcto funcionamiento del sistema y de descifrar y devolverle su información.
¿Se debería pagar el rescate de los datos? No se recomienda pagar el rescate en caso de sufrir un ataque de este tipo, dado que no existe ninguna garantía de recuperación de la información, aunque se realice el pago. Además, pagar la cantidad solicitada puede dar luz verde a los ciberdelincuentes para realizar otro ataque al mismo usuario o empresa para exigirle una mayor cantidad de dinero.
¿Qué es Phishing? Es una técnica de ingeniería social que consiste en el envío de un email en el que los ciberdelincuentes suplantan la identidad de una empresa conocida o una entidad pública para solicitar información personal y bancaria al usuario. A través de un enlace incluido en el correo electrónico intentan redirigirle a una página web fraudulenta, para que introduzca su usuario, la contraseña de acceso a la banca digital, token, número de tarjeta de crédito, DUI, etc.
¿Cómo podemos identificar el Phishing? Estos correos electrónicos fraudulentos, aunque suelen incluir imágenes de marca de la entidad, algunas veces contienen errores gramaticales e intentan transmitir urgencia y miedo para que el usuario realice las acciones que le solicitan.
¿Adicional al envió de links, que otros riesgos existen en estos correos de Phishing? Un email de tipo phishing también puede llevar un archivo adjunto infectado con software malicioso. El objetivo de este malware es infectar el equipo del usuario y robar su información confidencial.
¿Existen variantes de Phishing? Si, Este tipo de ataque también es ejecutado por los ciberdelincuentes a través de mensajes SMS (smishing), llamadas telefónicas (vishing), códigos QR.
¿Qué es Smishing? Es un ataque de ingeniería social basado en el envío de mensajes fraudulentos, ya sea mediante SMS o WhatsApp, en los que los ciberdelincuentes suplantan la identidad de una empresa legítima o persona y ofrecen a los usuarios falsos premios o promociones para obtener sus datos personales y bancarios.
Estos mensajes suelen tener un carácter urgente y solicitan al usuario realizar una acción inmediata, como llamar al número de teléfono que indican, responder al mensaje o pulsar en el enlace que contienen para que proporcione sus datos privados en la página web fraudulenta a la que los ciberdelincuentes intentan redirigir desde dicho enlace.
¿Qué es Vishing? Es una estafa ejecutada a través de llamadas telefónicas en las que los delincuentes suplantan la identidad de empleados de una empresa para obtener información personal confidencial de sus víctimas o para conseguir que instalen un programa malicioso en sus equipos.
Esta modalidad de ingeniería social se basa en la manipulación psicológica de las personas que responden a la llamada, ya que los estafadores utilizan un tono alarmista para generarles inquietud y pueden llegar a crear efectos de sonido similares a los de un call center o incluso clonar los audios de la empresa que están suplantando, con el objetivo de que el ataque sea más verosímil. Además, antes de llevar a cabo la estafa, los atacantes buscan en internet y en redes sociales información básica de las personas a las que se van a dirigir para conseguir que la llamada parezca legítima.
¿Qué es QRishing? QRishing (phishing a través de códigos QR). Los códigos QR (códigos de respuesta rápida, por su traducción del inglés) contienen enlaces que redirigen a contenidos alojados en páginas web. Los teléfonos móviles inteligentes los escanean cuando se coloca la cámara sobre ellos mediante una aplicación descargada por los usuarios (aunque en la actualidad la mayoría de dispositivos ya incluyen de serie, entre sus funcionalidades básicas, la de lectura de estos códigos).
Los ciberdelincuentes, aprovechan las funcionalidades de los códigos QR para redirigir a los usuarios a páginas web fraudulentas. Estos correos electrónicos redirigen a páginas web que suplantan la identidad de una empresa y solicitan a los usuarios su información privada, como sus claves de acceso, o a páginas infectadas con software malicioso (malware), etc.

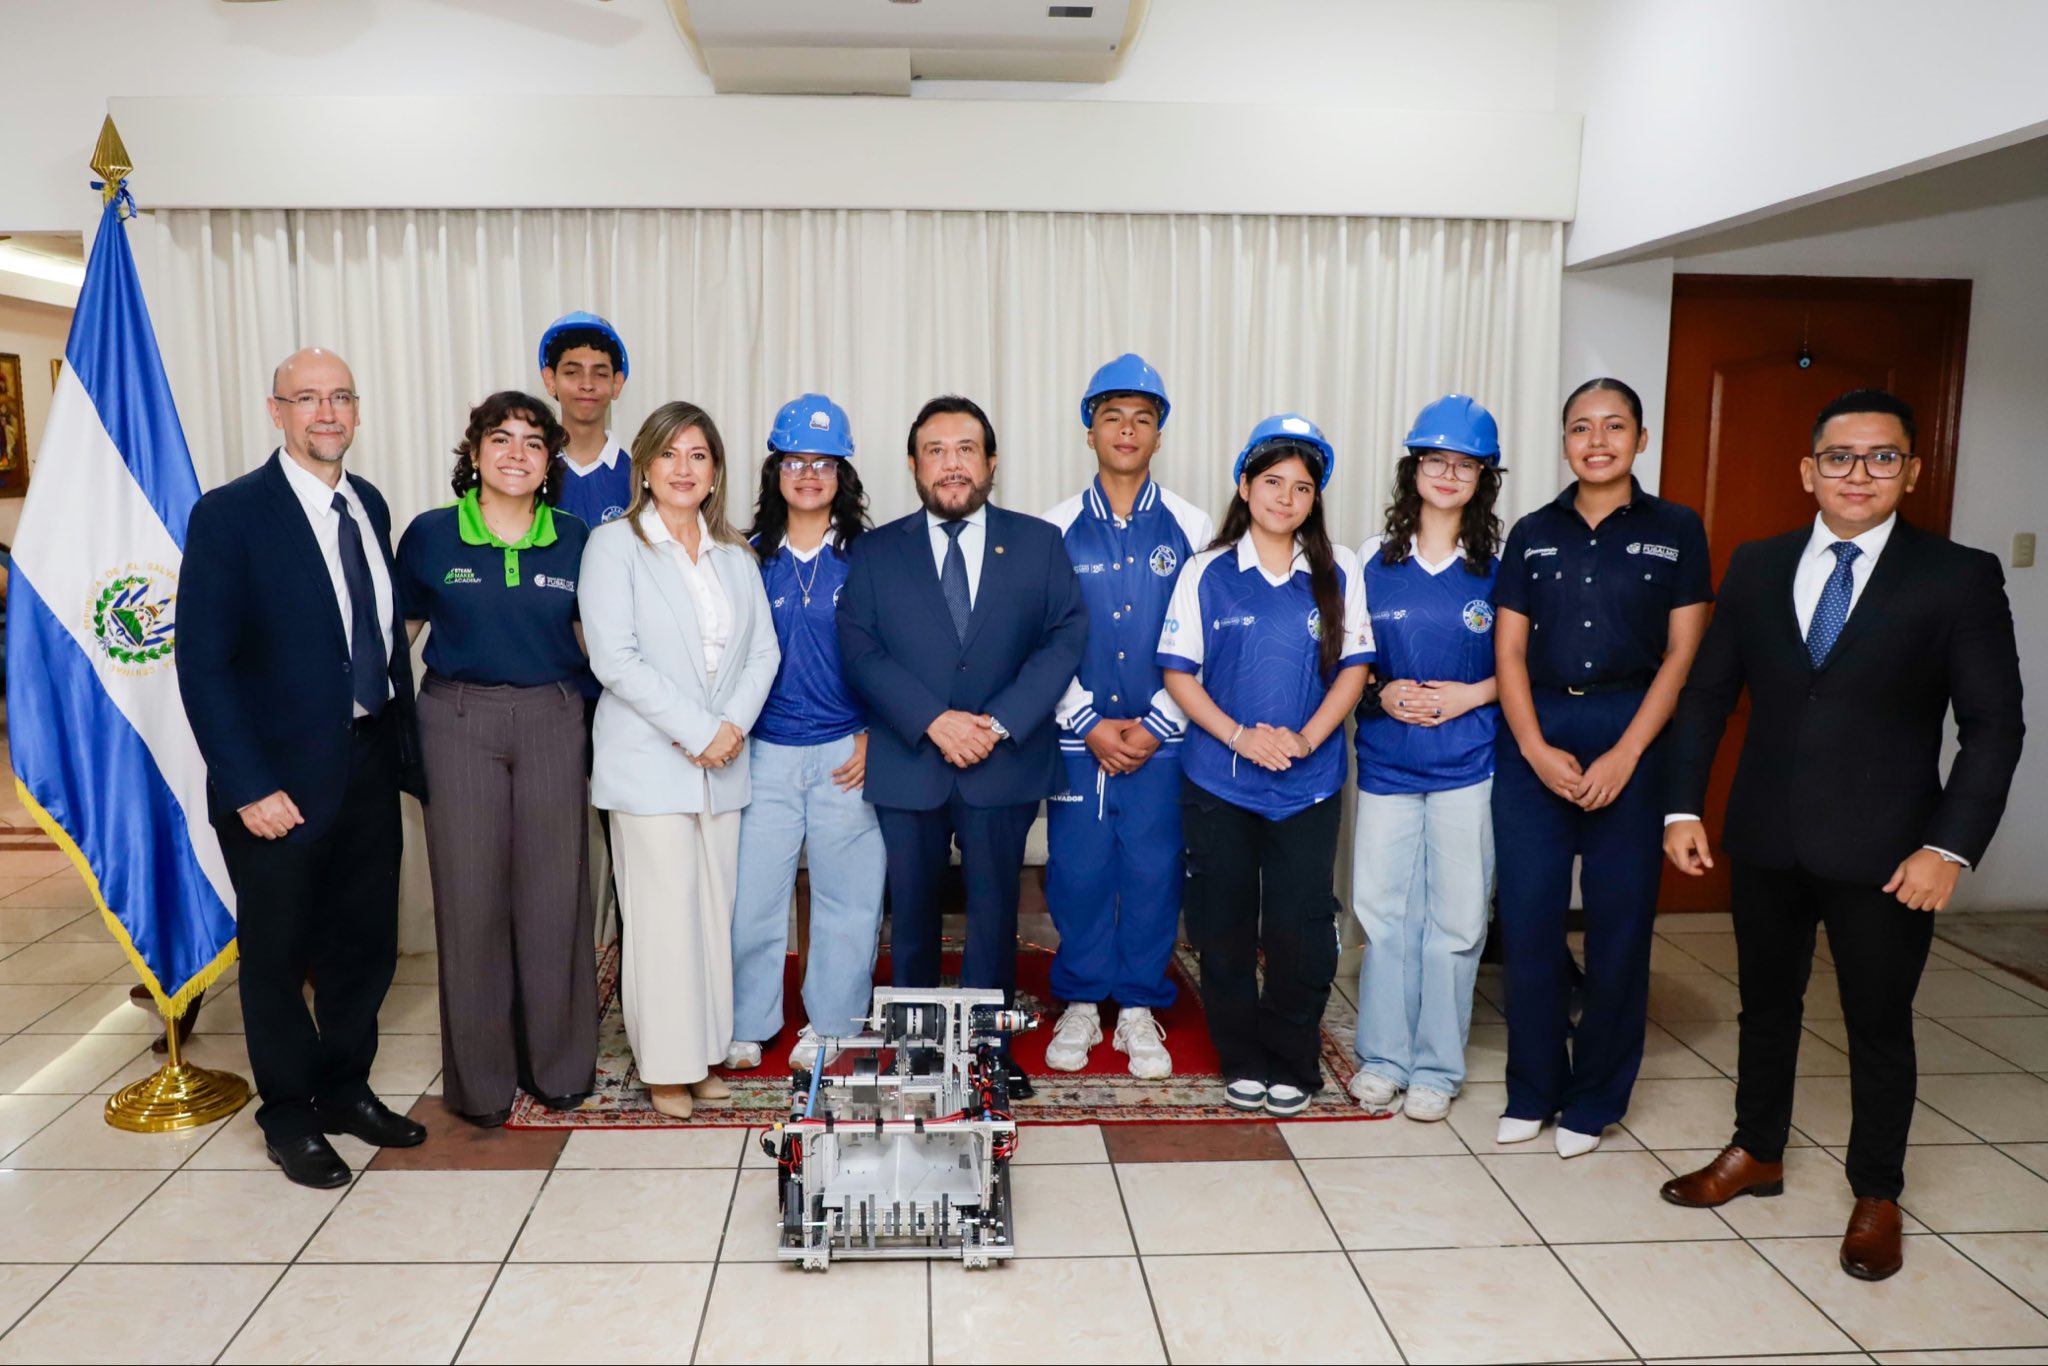
Juventud que innova. El Vicepresidente de la República, Félix Ulloa, recibió a representantes de FUSALMO y a los jóvenes que integran Team El Salvador, a quienes hizo entrega del pabellón nacional que los acompañará durante su participación en el FIRST Global Challenge 2026, en Incheon, República de Corea.
Durante el encuentro, el Vicepresidente Ulloa destacó la transformación educativa del país, resaltando que el Proyecto de Presupuesto 2027 destina al sector educación una inversión equivalente al 8.1 % del PIB, junto con una mayor incorporación de nuevas tecnologías. Asimismo, señaló que 1,198 estudiantes de 171 escuelas públicas alcanzaron, en PISA for Schools, resultados comparables con los promedios de Alemania y Suecia.
El Director de Proyectos de FUSALMO, Sr. Alfonso Viques, destacó el trabajo realizado a través de iniciativas orientadas a la educación, la innovación y el desarrollo de competencias científicas y tecnológicas. En el marco de su Ecosistema STEAM 2025, la organización alcanzó los siguientes resultados:
- 4,850 niños y jóvenes formados a través de la metodología STEAM.
- 20 centros educativos públicos alcanzados.
- 2,975 directores y docentes capacitados en enfoque STEAM.
- 53% de participación femenina, promoviendo mayores oportunidades para niñas y jóvenes.
La participación de Team El Salvador en el FIRST Global Challenge 2026 representa una oportunidad para que jóvenes salvadoreños pongan en práctica sus conocimientos en ciencia, tecnología, ingeniería e innovación, al tiempo que representan al país en un escenario internacional. La competencia reúne a estudiantes de más de 190 países y este año se desarrolla bajo la temática “Igniting Innovation”, enfocada en la prevención, mitigación y recuperación ante incendios.
Al finalizar el encuentro, el Vicepresidente Ulloa deseó el mayor de los éxitos a los jóvenes que integran Team El Salvador, destacando la importancia de continuar impulsando espacios que fortalezcan sus capacidades, potencien su talento y les permitan representar al país en escenarios internacionales vinculados con la ciencia, la tecnología y la innovación.
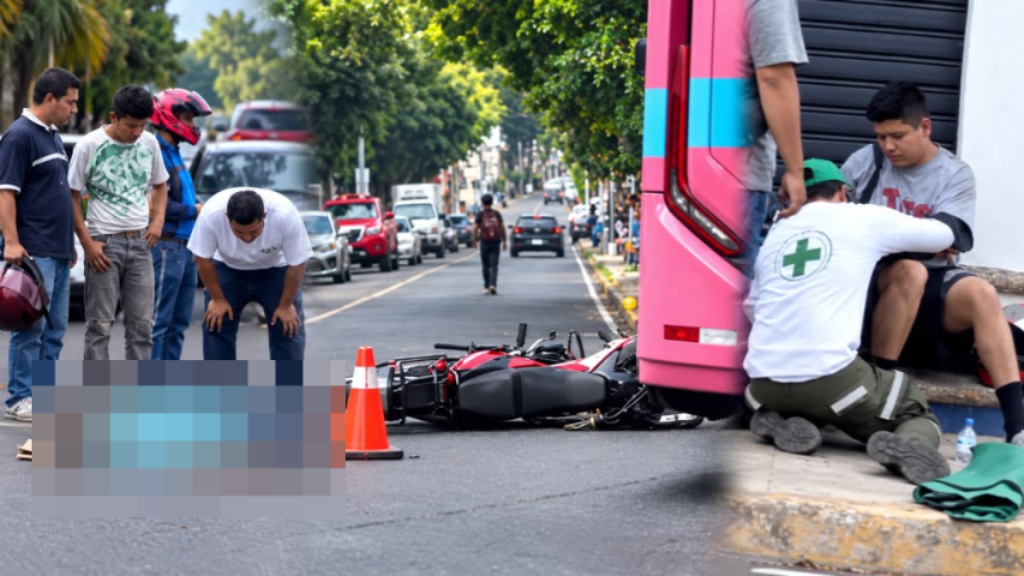
Un accidente de tránsito se registró sobre la avenida Independencia, en la ciudad de Santa Ana, donde dos motociclistas colisionaron entre sí.
De acuerdo con reportes ciudadanos, ambos conductores resultaron lesionados tras el impacto.
Equipos de emergencia acudieron al lugar para brindar asistencia a los afectados. Mientras tanto, autoridades de tránsito se presentaron en la zona para verificar el incidente y determinar las responsabilidades correspondientes.
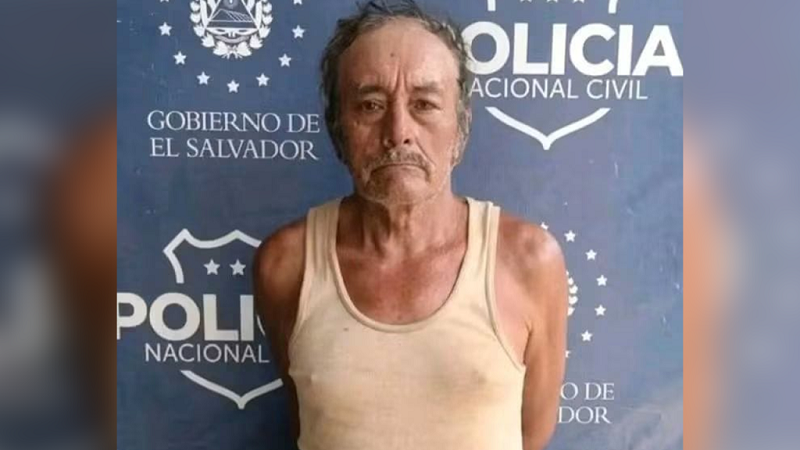
Un conductor fue capturado luego de verse involucrado en un accidente de tránsito en el que un motociclista resultó lesionado, ocurrido esta mañana sobre la carretera Troncal del Norte.
De acuerdo con el reporte de las autoridades, el detenido fue identificado como José Narciso Rivera García, de 72 años.
Según la información proporcionada, Rivera García conducía sin licencia sobre el kilómetro 44 de la carretera Troncal del Norte, en la calle principal de El Tule 2, en El Paisnal, San Salvador, cuando ocurrió el accidente.
Tras el hecho, el motociclista resultó lesionado y fue necesaria la intervención de las autoridades.
Agentes de la Policía Nacional Civil (PNC) acudieron a la escena para realizar la inspección correspondiente.
Rivera García fue capturado y deberá enfrentar el proceso correspondiente por el hecho.


