

Tecnología
Plan de Continuidad del Negocio: qué es y cómo armarlo en cuatro pasos

Redacción: ESET
ESET analiza los pasos claves para elaborar un plan de continuidad del negocio y asegurar el futuro digital de una empresa ante posibles incidentes.
Desde un brote de un virus informático, un brote de un virus biológico, y otros peligros, como incendios, inundaciones, tornados, huracanes, terremotos o tsunamis que puedan alterar la operabilidad del negocio, un plan de continuidad de negocio (también llamado BCP, por sus siglas en inglés) gestiona cómo una organización debe recuperarse después de una interrupción no deseada o desastre en su organización, y restaurar sus funciones críticas, parcial o totalmente interrumpidas, dentro de un tiempo predeterminado.
ESET, compañía líder en detección proactiva de amenazas, explica los pasos claves para elaborar un plan de continuidad del negocio y asegurar el futuro digital de una empresa ante posibles incidentes.
“Sin dudas estos planes conforman una parte vital de la gestión de seguridad de sistemas de información, ya que sirven para prevenir y gestionar eventos no deseados con el objetivo de dar continuidad al negocio de la manera más eficiente y menos costosa posible”, comenta Camilo Gutiérrez Amaya, jefe del Laboratorio de Investigación de ESET Latinoamérica.
El estándar internacional para la continuidad del negocio, ISO 22301, la define como la “capacidad [de una organización] de continuar la prestación de productos o servicios en los niveles predefinidos aceptables tras incidentes de interrupción de la actividad”.
Es importante tener presente que este tipo de planes deben combinarse con otros planes, como los DRP (disaster recovery plan) y BCM (Business Continuity Management), ya que estos complementan el procedimiento de acciones que deben tomarse para darle la continuidad a un negocio ante un evento no deseado.
“Desafortunadamente algunas empresas deben cerrar cuando son afectadas por un desastre para el cual no estaban preparadas adecuadamente. Cualquier empresa de cualquier tamaño puede mejorar las posibilidades de superar un incidente que amenace con interrumpir su actividad y quedar en una pieza (con la marca intacta y sin merma en los ingresos) si sigue ciertas estrategias probadas y de confianza, más allá de que desee obtener la certificación ISO 22301 o no”, agrega Gutiérrez Amaya de ESET.
¿Cómo elaborar un plan de continuidad de negocio en cuatro pasos?
1. Identificar y ordenar las amenazas: Luego de identificar los productos, servicios o funciones clave para una organización y más tarde realizar un perfil de riesgo a través de una autoevaluación utilizando el marco de las 4P: Personas, Procesos, Beneficios y Asociaciones, crear una lista de los incidentes de interrupción de la actividad que constituyan las amenazas más probables para la empresa. No usar la lista de otro, porque las amenazas varían según la ubicación. Por ejemplo, puede que una zona sea más propensa a terremotos que otra y esto es importante para establecer el orden y prioridad de las acciones.
Por otra parte, es necesario plantearse algunas preguntas: ¿qué ocurre dónde se encuentra la empresa? ¿Y qué pasa con la fuga de datos o la interrupción de la infraestructura de TI, que pueden ocurrir en cualquier parte? ¿Estás ubicado cerca de una vía ferroviaria? ¿De una autopista importante? ¿Cuánto depende la empresa de proveedores extranjeros?
En esta etapa, una buena técnica es reunir personas de todos los departamentos en una sesión de intercambio de ideas. El objetivo de la reunión es crear una lista de escenarios ordenados por probabilidad de ocurrencia y por potencial de causar un impacto negativo.
2. Realizar un análisis del impacto en la empresa: Sin dudas se necesitará determinar qué partes de la empresa son las más críticas para que sobreviva. Siguiendo esta línea, es importante poder evaluar el potencial impacto de las interrupciones para la empresa y sus trabajadores. Se puede comenzar detallando las funciones, los procesos, los empleados, los lugares y los sistemas que son críticos para el funcionamiento de la organización.
De estas tareas se ocupa generalmente el líder del proyecto y, para ello, deberá entrevistar a los empleados de cada departamento y luego elaborar una tabla de resultados que liste las funciones, las personas principales y las secundarias. Esto permitirá determinar la cantidad de “días de supervivencia” de la empresa para cada función. ¿Cuánto puede resistir la empresa sin que una función en particular provoque un impacto grave?
3. Crear un plan de respuesta y recuperación: En esta etapa se deberán catalogar datos clave sobre los bienes involucrados en la realización de las funciones críticas, incluyendo sistemas de TI, personal, instalaciones, proveedores y clientes. Se deberán incluir números de serie de los equipos, acuerdos de licencia, alquileres, garantías, detalles de contactos, etc.
Se necesitará determinar “a quién llamar” en cada categoría de incidente y crear un árbol de números telefónicos para que se hagan las llamadas correctas en el orden correcto. También se necesitará una lista de “quién puede decir qué cosa” para controlar la interacción con los medios durante un incidente (considerar quedarse con una estrategia de “sólo el CEO” si se trata de un incidente delicado).
Deberán quedar documentados todos los acuerdos vigentes para mudar las operaciones a ubicaciones e instalaciones de IT temporales, de ser necesario. No olvidar documentar el proceso de notificación para los miembros de la empresa en su totalidad y el procedimiento de asesoramiento para clientes.
Los pasos para recuperar las operaciones principales deberían ordenarse en una secuencia donde queden explícitas las interdependencias funcionales. Cuando el plan esté listo, asegurarse de capacitar a los gerentes sobre los detalles relevantes para cada departamento, así como la importancia del plan general para sobrevivir a un incidente.
4. Probar el plan y refinar el análisis: La mayoría de los expertos en planes de continuidad de negocios recomiendan probar el plan al menos una vez al año, con ejercicios, análisis paso a paso o simulaciones. La prueba permite sacar el mayor provecho a lo que se invirtió en la creación del plan, pudiendo detectar fallas y dar cuenta de los cambios corporativos con el transcurso del tiempo, lo que sugiere que siempre conviene mantener, revisar y actualizar continuamente el plan de continuidad de la actividad.
“No cabe duda de que estos cuatro pasos significan un enorme trabajo, pero es una tarea que las empresas ignoran bajo su propio riesgo. Si el proyecto parece demasiado desalentador para aplicar a la empresa completa, considera comenzar por unos pocos departamentos o una sola oficina, si hay varias. Todo lo que vayas aprendiendo en el proceso se podrá aplicar en mayor escala a medida que progreses. Evita a toda costa pensar que las cosas malas no suceden, porque sí lo hacen. Sólo tienes que estar preparado. Y no pretendas que cuando ocurra algo no será tan malo, porque podría serlo”, asegura Gutiérrez Amaya de ESET Latinoamérica.
Para conocer más sobre seguridad informática visita el portal de noticias de ESET: https://www.welivesecurity.com/la-es/2022/12/15/gestion-continuidad-negocio-cuatro-pasos/
Por otro lado, ESET invita a conocer Conexión Segura, su podcast para saber qué está ocurriendo en el mundo de la seguridad informática. Para escucharlo ingrese a:
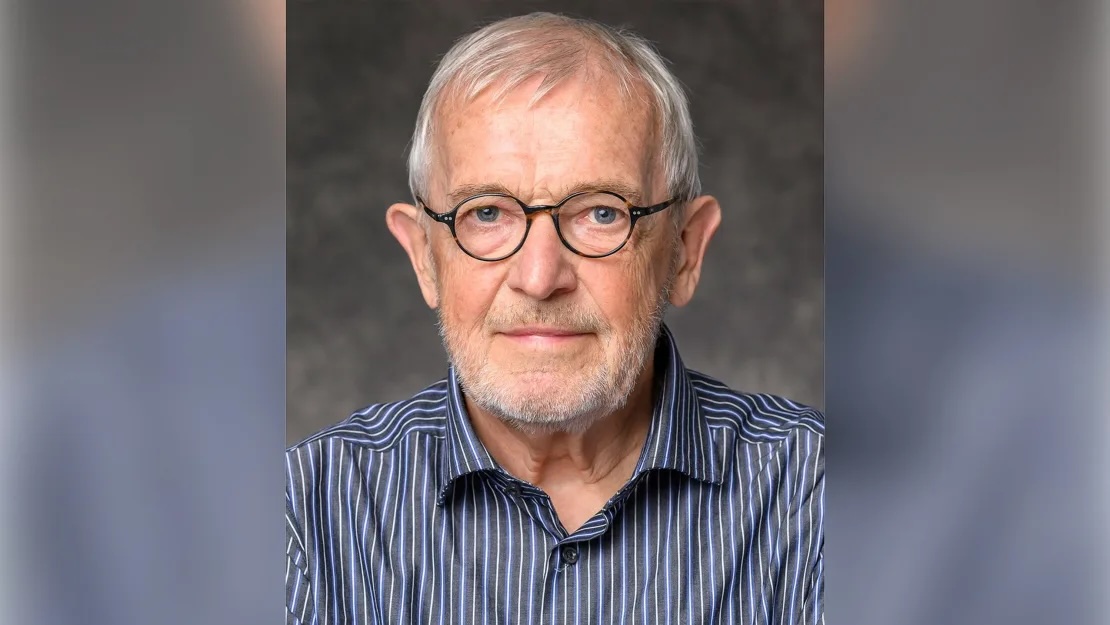
La Real Academia Sueca de Ciencias otorgó el Premio Nobel de Física 2026 a Francis Halzen por sus contribuciones decisivas al observatorio de neutrinos IceCube y por el descubrimiento de neutrinos de alta energía de origen astrofísico. El físico, de 82 años, nació en Bélgica, es ciudadano estadounidense y es profesor de la Universidad de Wisconsin-Madison, donde también dirige IceCube. Es el primer Nobel de Física entregado a una sola persona desde Georges Charpak, en 1992.
Halzen propuso usar el hielo del Polo Sur como detector. Los neutrinos, a veces llamados partículas fantasma, atraviesan la Tierra y el cuerpo humano casi sin dejar rastro e interactúan con la materia en casos muy raros. Cuando chocan con el hielo, producen un destello de luz. IceCube cubre un kilómetro cúbico de hielo glaciar y está equipado con sensores ópticos que registran esas señales. Así se puede saber de dónde vienen y bajo qué condiciones se formaron, en procesos que un telescopio convencional no alcanza a ver.
Presentó la idea a finales de los años ochenta, cuando pocos creían que funcionaría. La construcción del observatorio, financiado por la Fundación Nacional de Ciencias de Estados Unidos, terminó en 2011. Dos años después, el equipo anunció los primeros neutrinos de alta energía llegados desde fuera del sistema solar. Hoy la colaboración reúne a más de 400 científicos. El propio Halzen dijo que el premio reconoce a quienes se sumaron al proyecto al inicio, cuando el resultado era incierto.
“Su tenacidad y su visión científica abrieron el camino a un nuevo tipo de astronomía”, dijo Mark Pearce, presidente del Comité Nobel de Física. Eva Olsson, de la Academia, describió a los neutrinos como mensajeros que traen información del cosmos, de galaxias lejanas y de estrellas que explotan. Halzen admitió alivio: cada año, por estas fechas, pensaba en los colaboradores que merecían el reconocimiento. También dijo que tuvo suerte, porque al empezar casi nadie, ni él mismo, estaba seguro de que el experimento funcionaría.
El hallazgo abrió la astronomía de neutrinos, una vía para estudiar aceleradores naturales del universo, como los agujeros negros supermasivos, que producen partículas con energías imposibles de reproducir en la Tierra. IceCube espera los primeros datos de una actualización a finales de este año. Una ampliación, IceCube-Gen2, cubriría ocho kilómetros cúbicos y podría operar en 2033, con capacidad para detectar unos diez veces más neutrinos. Halzen advirtió que los resultados más importantes de este trabajo todavía están por verse.
Tecnología
Endesa destapa un presunto fraude eléctrico en 16 restaurantes de Barcelona con ayuda de la IA

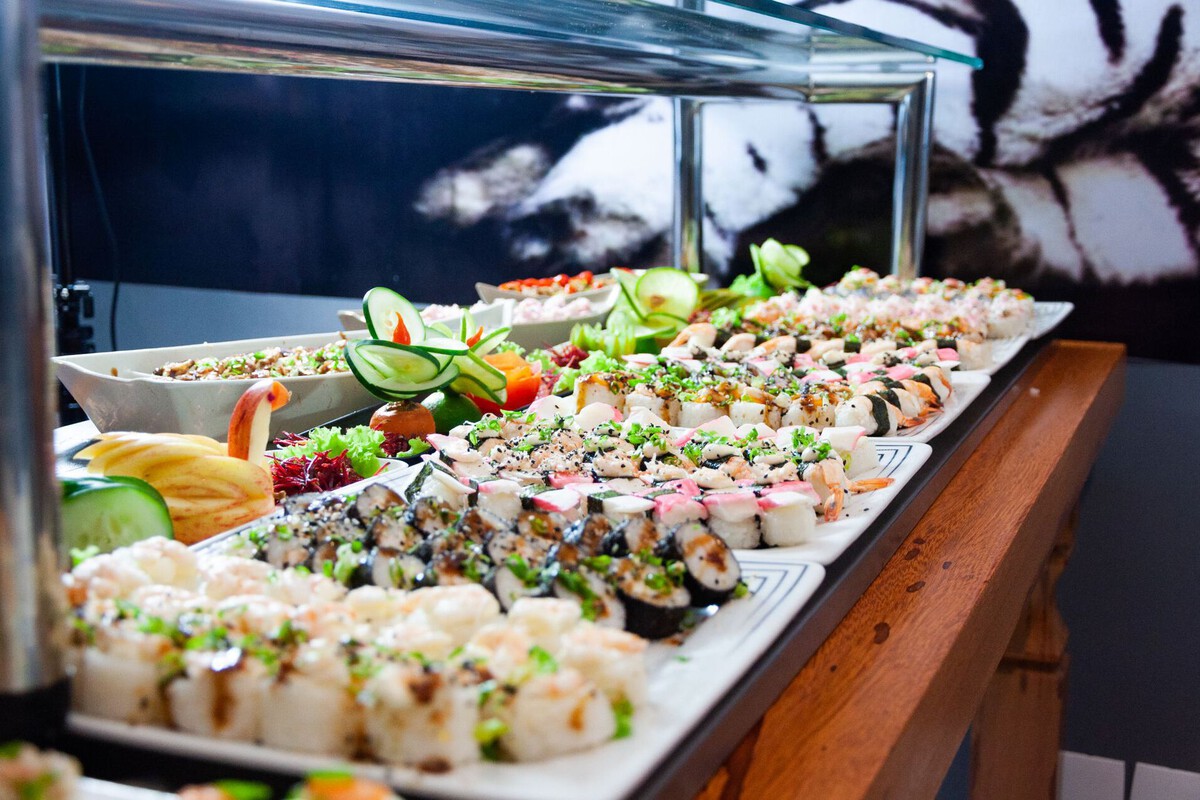
Endesa investigó a 16 restaurantes de Barcelona, varios de ellos buffets, después de que una inteligencia artificial cruzara el consumo eléctrico con el tamaño de los locales y la actividad que mostraban en redes. Los negocios habían pagado a influencers para promocionarse. En los videos se veían salones llenos. El consumo registrado, en cambio, era mucho menor al esperable. Semanas después, técnicos de la compañía inspeccionaron los locales y documentaron el presunto fraude.
La hipótesis de la investigación es que los locales estaban enganchados de forma ilegal al alumbrado público, sin un contrato que reflejara el gasto real. Cocinas industriales, campanas, cámaras de frío y aire acondicionado en espacios grandes y concurridos dejan una huella eléctrica alta. Si el contador marca poco, la diferencia salta. Fuentes de la Unidad contra el Fraude de Endesa resumieron el criterio así: si un sitio grande aparece abarrotado en redes y el contador marca poco, se activa la alerta.
La compañía usó un sistema propio que compara consumo, dimensiones y ocupación estimada. Según Endesa, su filial e-distribución aplica machine learning y deep learning para detectar anomalías, y en una de cada dos inspecciones encuentra un robo de energía, el doble que en 2017. Lo nuevo, en este caso, es el uso de videos públicos de Instagram para estimar cuánta gente había en el local. “Las redes son hoy lo que fue en el pasado la Guía del Ocio de Barcelona”, dijeron fuentes de esa unidad.
Engancharse al alumbrado público puede constituir un delito de defraudación de fluido eléctrico, previsto en el artículo 255 del Código Penal español. Si lo defraudado supera los 400 euros, la pena es multa de tres a 12 meses. Por debajo de esa cifra, de uno a tres meses. La normativa también permite suspender de forma cautelar el suministro. Una reforma de 2026 añadió un subtipo con prisión, pero solo para plantaciones de marihuana, no para restaurantes. La Fiscalía General del Estado criticó en su memoria de 2025 que, en el resto de casos, la sanción se quede en multa.
El caso sigue siendo presunto hasta que lo resuelvan las autoridades. No se han publicado cifras concretas de lo defraudado en estos 16 locales ni sanciones ya firmes. En el conjunto del país, la CNMC estima que este tipo de prácticas encarece la factura en unos 150 millones de euros. Endesa reporta que entre 2021 y 2025 recuperó más de 3.750 GWh y que en 2025 detectó 72.700 fraudes. El método de mirar redes también tiene límites: revisar videos públicos no es lo mismo que extraer datos de forma automatizada, una práctica restringida por las normas europeas de inteligencia artificial y por las condiciones de Instagram.
El auge de la inteligencia artificial (IA) generativa, capaz de producir textos similares a la escritura humana, ha impulsado la creación de múltiples herramientas destinadas a detectar si un escrito fue elaborado con esta tecnología. Sin embargo, la fiabilidad de estos sistemas continúa siendo objeto de análisis.
En Francia, uno de los fenómenos literarios de la temporada, el canadiense Thélyson Orélien, ha sido acusado de utilizar IA para escribir su primera novela, señalamiento que el autor desmiente.
Las acusaciones fueron realizadas por una cuenta anónima en redes sociales y se basan en los resultados de un programa de detección de IA.
¿Qué es un detector de IA?
El crecimiento de la IA generativa ha propiciado la aparición de decenas de herramientas en línea para intentar identificar textos creados mediante esta tecnología. La mayoría son de pago cuando se busca acceder a ellas de manera ilimitada y muchas están dirigidas al sector de la docencia y la investigación académica.
Las empresas que desarrollan estos sistemas emplean diferentes métodos para configurar sus herramientas. Sin embargo, todas tienen en común el análisis de amplias bases de datos que reúnen textos generados por modelos de IA y escritos elaborados por personas.
De acuerdo con varios trabajos publicados por investigadores, estos sistemas, que hace algunos años presentaban importantes deficiencias, han mejorado considerablemente su rendimiento.
¿En qué se basa la detección?
Para determinar si un texto pudo haber sido redactado por una IA, estas herramientas buscan identificar regularidades en la escritura, explica Thierry Poibeau, director de investigación en el CNRS y especialista en procesamiento automático del lenguaje.
Según el experto, los textos generados automáticamente pueden presentar determinados patrones o características lingüísticas, aunque señala que esto es cada vez menos evidente.
La empresa Pangram, fundada en 2023, utilizó uno de sus instrumentos para analizar dos fragmentos del libro de Thélyson Orélien, después de que una cuenta en X los sometiera a un análisis.
Pangram asegura que puede detectar textos generados por IA mediante el análisis de señales sutiles presentes en la escritura.
Poibeau menciona como ejemplo las construcciones ternarias o el uso de guiones largos, elementos que eran frecuentes en textos generados por IA debido a que las herramientas habían sido entrenadas con textos científicos y novelas estadounidenses, donde este tipo de construcciones aparecía con frecuencia.
¿Son fiables los detectores de IA?
Muchas de las herramientas disponibles en el mercado promocionan índices de fiabilidad superiores al 99 % para detectar textos generados mediante inteligencia artificial. Sin embargo, los resultados obtenidos no permiten afirmar con certeza que un texto haya sido elaborado con esta tecnología.
WinstonAI, uno de los principales sistemas del sector, creado en 2022, señala que su herramienta identifica textos «susceptibles de haber sido generados con IA».
Por su parte, Max Spero, director general y cofundador de Pangram, declaró al medio estadounidense The Atlantic en mayo de 2026 que su dispositivo nunca debería ser «el árbitro final», sino un punto de partida para realizar una investigación más exhaustiva.
Thierry Poibeau también advierte que estos sistemas enfrentan una realidad cambiante debido a que los modelos de IA evolucionan constantemente y buscan aproximarse cada vez más al lenguaje natural.
El especialista considera que identificar el uso de IA puede ser especialmente complejo en las novelas, debido a que una herramienta podría detectar características repetitivas en la escritura que, en realidad, formen parte del estilo propio de un escritor.


-

 Empresarialhace 3 días
EL SISTEMA FEDECRÉDITO EQUIPA A LOS 12 CLUBES DE LA COPA SISTEMA FEDECRÉDITO CON TECNOLOGÍA PARA ELEVAR EL RENDIMIENTO DE SUS JUGADORES
-

 Empresarialhace 3 días
Unidos, para la mejor experiencia, Banco CUSCATLAN y United AirlinesSM presentan las Tarjetas de Crédito United VISA CUSCATLAN